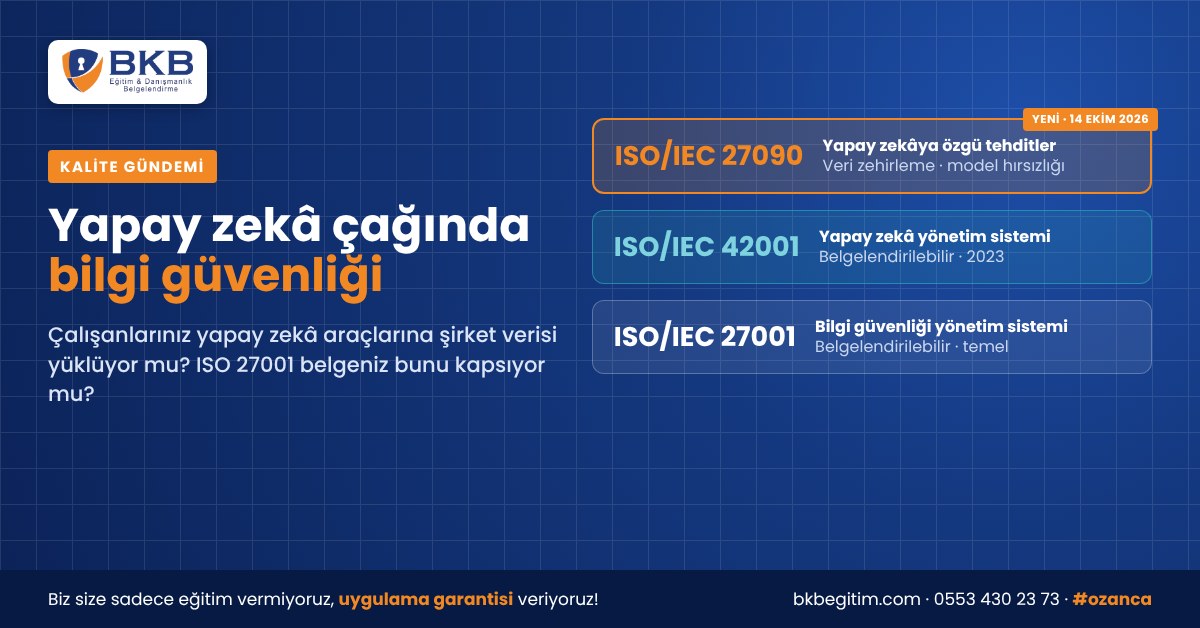

Bir satış uzmanınız, müşteri teklifini daha hızlı hazırlamak için dosyayı bir yapay zekâ aracına yükledi. Bir mühendisiniz, üretim verilerini analiz ettirmek için aynısını yaptı. Peki bu veriler nereye gitti, kim erişebilir ve ISO/IEC 27001 belgeniz bu riski gerçekten kapsıyor mu? ISO, tam da bu sorulara yanıt veren yeni bir standardı 14 Ekim 2026’da yayımladı: ISO/IEC 27090.
Neden Yeni Bir Standarda İhtiyaç Duyuldu?
Klasik bilgi güvenliği kontrolleri; yetkisiz erişim, veri sızıntısı ve sistem kesintisi gibi bilinen tehditlere göre tasarlandı. Yapay zekâ sistemleri ise bunlara ek olarak kendine özgü saldırılara açık. ISO’nun standardı duyururken öne çıkardığı örneklerden bazıları:
- Veri zehirleme: Eğitim verisinin bilinçli olarak bozulmasıyla sistemin davranışının değiştirilmesi.
- Model hırsızlığı: Meşru görünen sorgular aracılığıyla modelin dışarıdan kopyalanması (çalınması).
- Kullanımdan doğan risk: Sisteme günlük işleyişte girilen verilerin daha sonra eğitim verisine dönüşmesi ve yeni bir zehirleme kapısı açması.
Bu tehditlerin ortak noktası, geleneksel güvenlik duvarlarının ve erişim kontrollerinin tek başına bunları fark edememesi.
ISO/IEC 27090 Nedir, Ne Değildir?
ISO/IEC 27090:2026, 14 Ekim 2026’da 1. baskı olarak yayımlandı. Standart, yapay zekâ sistemlerine özgü güvenlik tehditlerini anlamak, tespit etmek ve azaltmak için sistemin tüm yaşam döngüsünü kapsayan bir rehberlik sunuyor. Yapay zekâ geliştiren veya kullanan tüm kuruluşları hedefliyor.
Bilinmesi gereken önemli bir nokta: ISO/IEC 27090 bir rehber standart. Kendi başına bir yönetim sistemi gereklilikleri seti sunmuyor. ISO’ya göre bu standart, ISO/IEC 27001 ve ISO/IEC 27002’deki yerleşik güvenlik uygulamalarını tamamlıyor. Yani mevcut bilgi güvenliği sisteminizin yerine geçmiyor; onu yapay zekâ çağına taşıyor.
Üç Standart, Birbirini Tamamlayan Bir Yapı
| Standart | Ne sağlar? | Niteliği |
|---|---|---|
| ISO/IEC 27001:2022 | Bilgi güvenliği yönetim sistemi (BGYS): riskleri yönetmek için çerçeve ve Ek A’daki 93 kontrol | Belgelendirilebilir |
| ISO/IEC 42001:2023 | Yapay zekâ yönetim sistemi: yapay zekânın sorumlu geliştirilmesi ve kullanımı, yapay zekâ risk ve etki değerlendirmesi | Belgelendirilebilir |
| ISO/IEC 27090:2026 | Yapay zekâya özgü güvenlik tehditleri ve bunlara karşı alınabilecek önlemler | Rehber |
ISO/IEC 27001 ve ISO/IEC 42001 aynı ortak yönetim sistemi çerçevesini (Uyumlaştırılmış Yapı – Harmonized Structure) kullanıyor. Bu sayede ISO/IEC 27001 belgesi olan bir kuruluş, mevcut sistemini genişleterek yapay zekâ yönetimini aynı yapı içinde kurabiliyor. ISO/IEC 27090 ise bu iki sistemin risk değerlendirmesinde yapay zekâya özgü tehditler ve bunlara karşı alınabilecek önlemler için yol gösteren bir başvuru kaynağı sunuyor.
Türkiye Boyutu: KVKK da Konuya Eğildi
Kişisel Verileri Koruma Kurumu, 24 Kasım 2025’te “Üretken Yapay Zekâ ve Kişisel Verilerin Korunması Rehberi (15 Soruda)”nı yayımladı. Rehber, üretken yapay zekâ sistemlerinin eğitim, kullanım ve çıktı üretimi aşamalarında kişisel verilerin 6698 sayılı Kanun çerçevesinde nasıl ele alınması gerektiğine dair veri sorumlularına yol gösteriyor. Yani yapay zekâ kullanımı artık yalnızca bir bilgi güvenliği konusu değil; aynı zamanda bir uyum konusu.
Kendinize Sorun: 5 Soruluk Hızlı Kontrol
- Çalışanlarınızın hangi yapay zekâ araçlarını kullandığını biliyor musunuz?
- Bu araçlara hangi verilerin girilebileceğini tanımlayan yazılı bir kuralınız var mı?
- ISO/IEC 27001 risk değerlendirmenizde yapay zekâ kullanımı ayrı bir başlık olarak yer alıyor mu?
- Kullandığınız yapay zekâ hizmetlerinin, girdiğiniz verileri model eğitimi için kullanıp kullanmadığını kontrol ettiniz mi?
- Tedarikçilerinizin ve yazılım sağlayıcılarınızın yapay zekâ kullanımı, tedarikçi değerlendirmenize dâhil mi?
Bu sorulardan birine bile “hayır” ya da “emin değilim” diyorsanız, bilgi güvenliği sisteminizin yapay zekâ açısından gözden geçirilme zamanı gelmiş demektir.
İşletmeler Ne Yapmalı?
- Envanter çıkarın: Kurum içinde kullanılan yapay zekâ araçlarını ve bunlara akan veri türlerini listeleyin.
- Kullanım politikası yazın: Hangi verinin hangi araca girilebileceğini net kurallara bağlayın ve çalışanlarınızı bilgilendirin.
- Risk değerlendirmenizi güncelleyin: ISO/IEC 27090’daki tehdit başlıklarını ISO/IEC 27001 risk kaydınızla karşılaştırın.
- Yol haritanızı belirleyin: Yapay zekâ geliştiren veya ürünlerinize entegre eden bir kuruluşsanız, ISO/IEC 42001’i mevcut ISO/IEC 27001 sisteminizle entegre etmeyi değerlendirin.
BKB Eğitim olarak ISO/IEC 27001 bilgi güvenliği eğitim ve danışmanlık hizmetlerimizde, siber güvenlik uzmanı ekibimizle birlikte yapay zekâ kullanımınızın getirdiği riskleri de ele alıyoruz. Biz size sadece eğitim vermiyoruz, uygulama garantisi veriyoruz.
✉️ [email protected] · 📞 0553 430 23 73 · İlgili eğitim: ISO/IEC 27001 Bilgi Güvenliği Eğitimi
Kaynaklar
- ISO – ISO/IEC 27090:2026 Cybersecurity — Artificial intelligence — Addressing security threats and compromises to AI systems
- ISO – ISO/IEC 42001:2023 Artificial intelligence — Management system
- DQS – ISO/IEC 42001 açıklaması
- KVKK – Üretken Yapay Zekâ ve Kişisel Verilerin Korunması Rehberi (15 Soruda)
#ozanca Kalite Gündemi
Yazar hakkında